Δύο κρίσιμες ευπάθειες, με βαθμολογία επικινδυνότητας 9,2/10, οδήγησαν σε προληπτικές διακοπές λειτουργίας ιστοτόπων. Η τεχνητή νοημοσύνη συνέβαλε στον εντοπισμό τους, ενώ οι ευρωπαϊκές αρχές ζητούν άμεσες ενημερώσεις ασφαλείας.
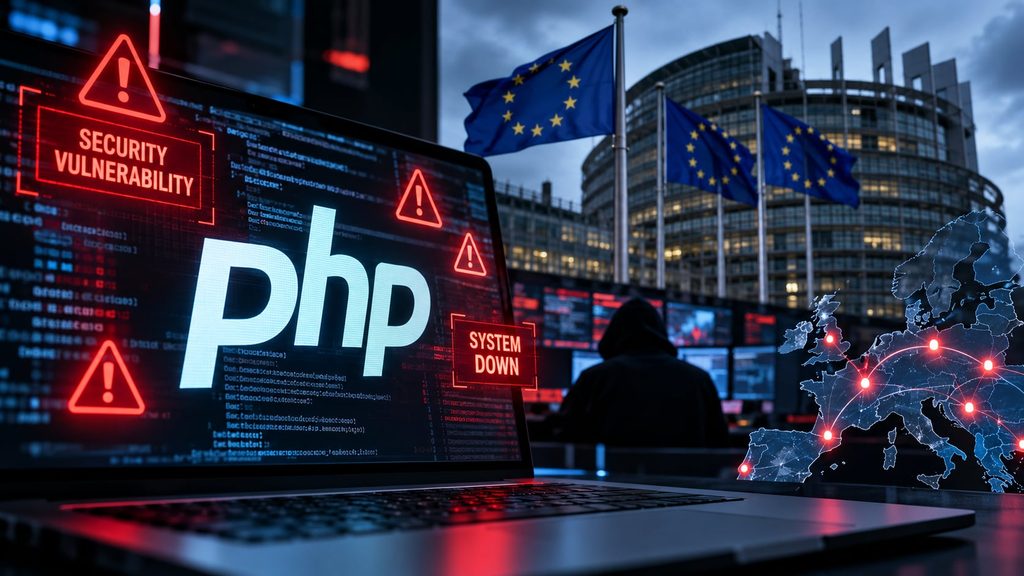
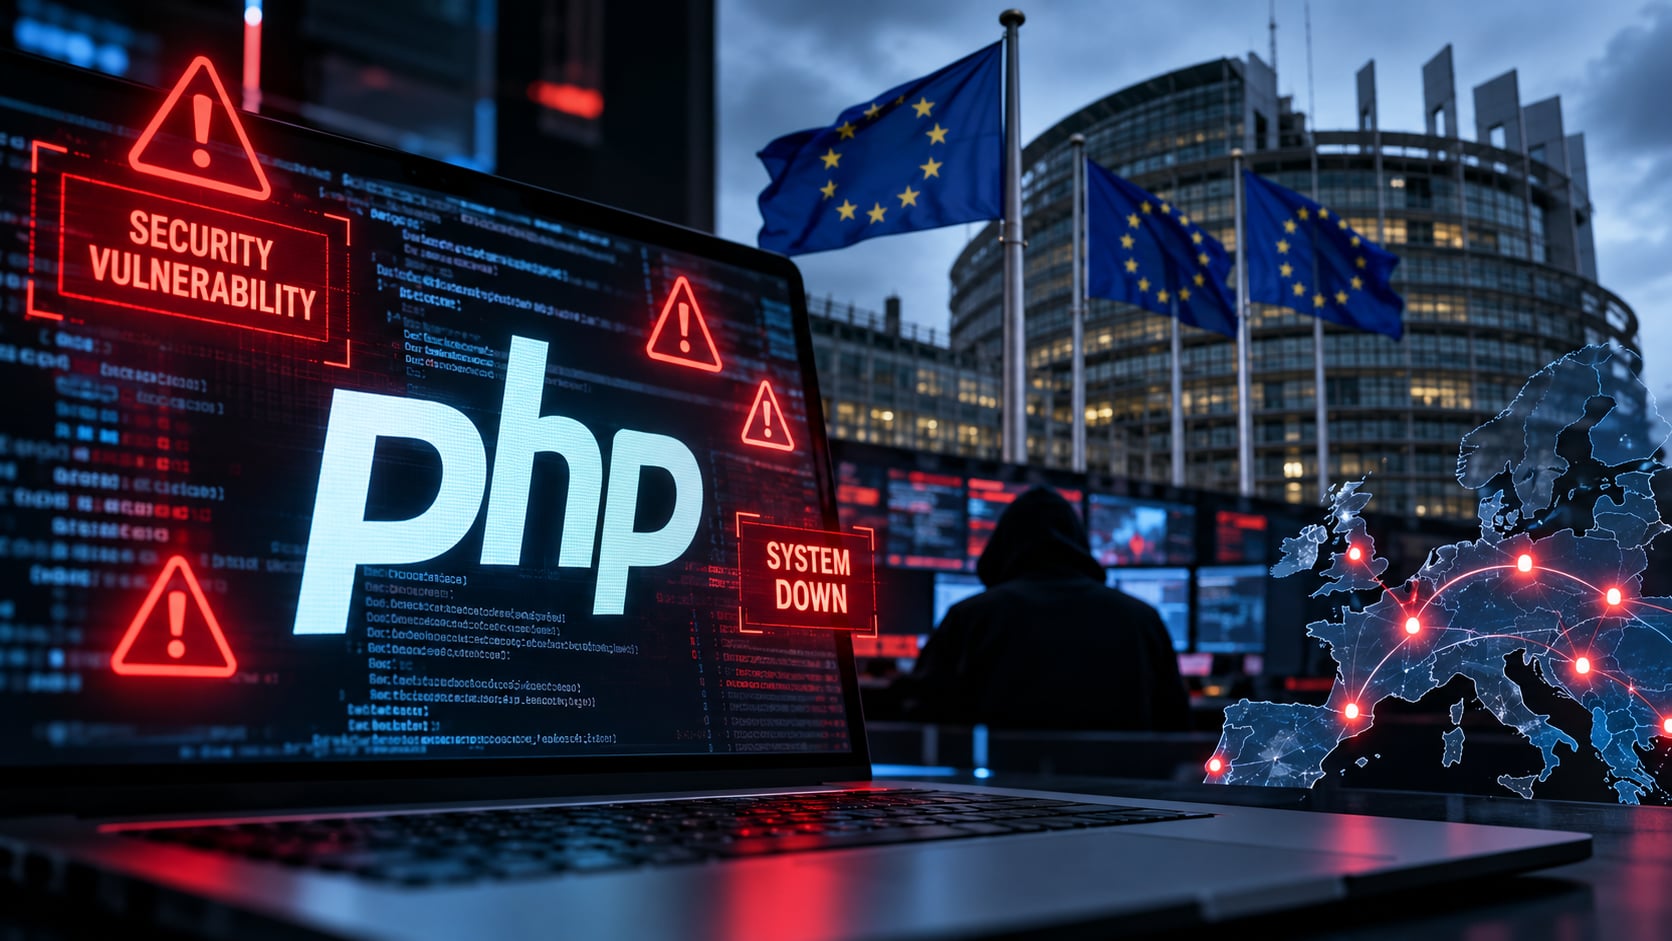
Κενό ασφαλείας στην PHP προκάλεσε συναγερμό στην Ευρώπη, οδηγώντας κυβερνητικές υπηρεσίες και σημαντικούς οργανισμούς στην προληπτική διακοπή λειτουργίας ιστοτόπων, υπό τον φόβο σοβαρών κυβερνοεπιθέσεων.
Η αποκάλυψη δύο κρίσιμων ευπαθειών στη γλώσσα προγραμματισμού που χρησιμοποιείται ευρέως στο διαδίκτυο κινητοποίησε τις αρμόδιες αρχές κυβερνοασφάλειας. Τα προβλήματα παρέμεναν στον κώδικα για περισσότερο από μία δεκαετία, ενώ η τεχνητή νοημοσύνη διαδραμάτισε καθοριστικό ρόλο στην ανάδειξη του κινδύνου.
Κυβερνητικοί ιστότοποι εκτός λειτουργίας σε ευρωπαϊκές χώρες
Η αντίδραση ήταν ιδιαίτερα έντονη στην Ολλανδία, όπου τέθηκαν προσωρινά εκτός λειτουργίας η κρατική υπηρεσία ψηφιακής ταυτοποίησης DigiD, η κυβερνητική πύλη Overheid.nl και ο ιστότοπος της Κάτω Βουλής.
Ανάλογα προληπτικά μέτρα έλαβαν και άλλοι οργανισμοί, μεταξύ των οποίων το Λιμάνι του Ρότερνταμ και νοσοκομεία.
Στη Φινλανδία, ο κρατικός πάροχος υπηρεσιών πληροφορικής Valtori προχώρησε σε απενεργοποίηση κυβερνητικών διαδικτυακών υπηρεσιών. Παρεμβάσεις καταγράφηκαν επίσης στη Γαλλία και τη Γερμανία, όπου δημόσιες ψηφιακές πύλες τέθηκαν προσωρινά εκτός λειτουργίας ή σε καθεστώς συντήρησης.
Σκοπός των κινήσεων αυτών ήταν να περιοριστεί η έκθεση των συστημάτων έως την εφαρμογή των απαραίτητων διορθώσεων.
Κενό ασφαλείας στην PHP: Γιατί θεωρείται τόσο επικίνδυνο
Η PHP αποτελεί μία από τις πλέον διαδεδομένες τεχνολογίες ανάπτυξης ιστοσελίδων. Χρησιμοποιείται στο παρασκήνιο για λειτουργίες όπως η σύνδεση χρηστών, η διαχείριση περιεχομένου και η επεξεργασία ηλεκτρονικών συναλλαγών.
Πλατφόρμες όπως το WordPress, το Drupal και το Joomla βασίζονται στην PHP, γεγονός που διευρύνει σημαντικά τον αριθμό των πιθανώς επηρεαζόμενων συστημάτων.
Οι δύο ευπάθειες, με κωδικούς CVE-2026-109618 και CVE-2026-109619, αξιολογούνται με βαθμολογία σοβαρότητας 9,2 στα 10.
Σύμφωνα με την ευρωπαϊκή υπηρεσία κυβερνοασφάλειας CERT-EU, θα μπορούσαν να επιτρέψουν σε επιτιθέμενο να εκτελέσει κακόβουλο κώδικα σε ευάλωτο διακομιστή, ακόμη και χωρίς να διαθέτει στοιχεία σύνδεσης.
Ο κίνδυνος δεν περιορίζεται σε έναν συγκεκριμένο ιστότοπο ή εφαρμογή, καθώς οι αδυναμίες εντοπίζονται στον ίδιο τον μηχανισμό λειτουργίας της PHP.
Η τεχνητή νοημοσύνη αποκάλυψε πρόβλημα που υπήρχε για χρόνια
Μία από τις σημαντικότερες πτυχές της υπόθεσης είναι ο τρόπος με τον οποίο αναδείχθηκαν οι ευπάθειες.
Οι προγραμματιστές της PHP είχαν εντοπίσει ενδείξεις προβλήματος ήδη από το 2024, χωρίς ωστόσο να έχει προκύψει τότε πλήρως τεκμηριωμένος τρόπος εκμετάλλευσής του.
Η εξέλιξη ήρθε με τη χρήση προηγμένων μοντέλων τεχνητής νοημοσύνης, τα οποία αξιοποιήθηκαν σε ελέγχους ασφαλείας και συνέβαλαν στον εντοπισμό λειτουργικών σεναρίων επίθεσης.
Στην ερευνητική διαδικασία συμμετείχαν εργαλεία και μοντέλα που συνδέονται με την OpenAI, την Google και εταιρείες κυβερνοασφάλειας.
Η υπόθεση αναδεικνύει τη διπλή όψη της τεχνητής νοημοσύνης: μπορεί να επιταχύνει τον εντοπισμό σοβαρών αδυναμιών, αλλά η διάδοση τεχνικών πληροφοριών μπορεί επίσης να διευκολύνει κακόβουλους χρήστες.
Επείγουσα προειδοποίηση από τις ευρωπαϊκές αρχές
Η Ευρωπαϊκή Επιτροπή, ο ENISA, η CERT-EU, η Europol και το ευρωπαϊκό δίκτυο ομάδων αντιμετώπισης περιστατικών κυβερνοασφάλειας απηύθυναν κοινή έκκληση για άμεση δράση.
Οι οργανισμοί καλούνται να εντοπίσουν τα συστήματα που χρησιμοποιούν PHP και να εγκαταστήσουν τις διαθέσιμες ενημερώσεις ασφαλείας, δίνοντας προτεραιότητα σε εφαρμογές που είναι προσβάσιμες μέσω διαδικτύου.
Οι διορθωμένες εκδόσεις που κυκλοφόρησαν στις 21 Οκτωβρίου είναι οι:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Για παλαιότερες εκδόσεις που δεν υποστηρίζονται πλέον επίσημα, απαιτείται ιδιαίτερη προσοχή και έλεγχος των διαθέσιμων λύσεων από τον πάροχο.
Όπου η ενημέρωση δεν μπορεί να πραγματοποιηθεί άμεσα, η CERT-EU συστήνει να εξετάζεται η προσωρινή απομόνωση των ευάλωτων εφαρμογών από το δημόσιο διαδίκτυο.
Τι σημαίνει για τους χρήστες και τις ελληνικές ιστοσελίδες
Το γεγονός ότι ένας ιστότοπος χρησιμοποιεί PHP δεν σημαίνει αυτομάτως ότι έχει δεχθεί επίθεση ή ότι έχουν διαρρεύσει προσωπικά δεδομένα.
Ωστόσο, επιχειρήσεις, ηλεκτρονικά καταστήματα, ενημερωτικές ιστοσελίδες και δημόσιοι φορείς που βασίζονται στη συγκεκριμένη τεχνολογία χρειάζεται να ελέγξουν αν οι διακομιστές τους έχουν ενημερωθεί.
Αυτό αφορά και ιστοσελίδες στην Ελλάδα, ιδιαίτερα όσες χρησιμοποιούν συστήματα διαχείρισης περιεχομένου όπως το WordPress.
Για τους απλούς επισκέπτες δεν απαιτείται κάποια ειδική εγκατάσταση στον υπολογιστή ή στο κινητό τους. Η βασική ευθύνη αντιμετώπισης του προβλήματος ανήκει στους διαχειριστές των διακομιστών και στους παρόχους φιλοξενίας.
Παράλληλα, οι χρήστες χρειάζεται να είναι προσεκτικοί απέναντι σε ύποπτα μηνύματα που ζητούν κωδικούς ή στοιχεία πληρωμής, καθώς τέτοιες περίοδοι συχνά αξιοποιούνται για απόπειρες ηλεκτρονικής εξαπάτησης.
Έχουν ήδη παραβιαστεί ιστοσελίδες;
Οι προληπτικές διακοπές λειτουργίας δεν αποτελούν απόδειξη επιτυχημένης κυβερνοεπίθεσης.
Κατά την κυκλοφορία των διορθώσεων δεν είχε επιβεβαιωθεί γενικευμένη εκμετάλλευση των συγκεκριμένων ευπαθειών. Ωστόσο, η Cloudflare ανέφερε ότι παρατήρησε κακόβουλη κίνηση με στόχο συστήματα πελατών της.
Η δημοσιοποίηση τεχνικών λεπτομερειών αυξάνει την ανησυχία ότι επίδοξοι εισβολείς θα επιχειρήσουν να εκμεταλλευτούν διακομιστές που παραμένουν χωρίς ενημερώσεις.
Το ουσιαστικό ζητούμενο πλέον είναι η ταχύτητα ανταπόκρισης. Όσο περισσότερα συστήματα παραμένουν ευάλωτα, τόσο μεγαλύτερο είναι το περιθώριο για πιθανές επιθέσεις.
Η υπόθεση αποτελεί υπενθύμιση ότι ακόμη και θεμελιώδεις τεχνολογίες του διαδικτύου μπορεί να κρύβουν σοβαρές αδυναμίες για χρόνια, με τις συνέπειες να επηρεάζουν ταυτόχρονα δημόσιες υπηρεσίες, επιχειρήσεις και εκατομμύρια χρήστες.